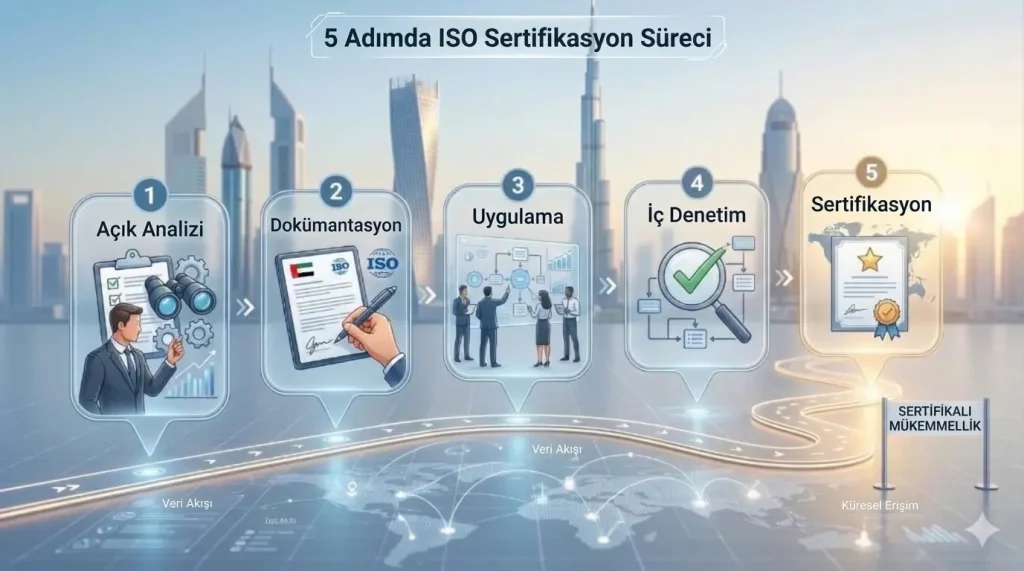
Bir işletme ISO belgesi almak istediğinde genellikle ilk olarak şu soruyu sorar: Nereden başlamalıyım? Hangi belgeleri hazırlamalıyım? Denetim nasıl yapılır ve sertifikayı almak ne kadar sürer?
Aslında ISO belgelendirme süreci, yalnızca bir başvuru formu doldurup sertifika teslim almak değildir. İşletmenin faaliyetlerine uygun bir yönetim sistemi oluşturması, bu sistemi uygulaması ve bağımsız bir belgelendirme kuruluşu tarafından denetlenmesi gerekir.
Örneğin ISO 9001 belgesi almak isteyen bir üretim firması, öncelikle kalite yönetim sistemini kurmalı; sipariş, üretim, kalite kontrol, müşteri şikâyetleri ve sürekli iyileştirme süreçlerini belirli bir düzen içerisinde yönetmelidir. Daha sonra sistemin standardın şartlarını karşılayıp karşılamadığı denetlenir.
Denetim sonucunda uygunluk sağlanırsa belgelendirme kararı verilir ve ISO sertifikası düzenlenir. Ancak süreç belge teslimiyle sona ermez. Sistemin etkinliğinin korunması için belirli aralıklarla gözetim denetimleri yapılır.
Bu rehberde ISO belgelendirme sürecinin başlangıcından sertifikanın alınmasına, maliyetlerden denetim aşamalarına kadar bilmeniz gereken bütün önemli noktaları ele alacağız.
ISO Belgelendirme Süreci Nedir?
ISO belgelendirme süreci, bir işletmenin belirli bir ISO standardında tanımlanan yönetim sistemi şartlarını karşılayıp karşılamadığının bağımsız bir üçüncü taraf belgelendirme kuruluşu tarafından değerlendirilmesidir.
Burada iki farklı kavramı birbirinden ayırmak gerekir: Standarda uygun bir sistem kurmak ve bu sistemin belgelendirilmesi.
ISO, uluslararası standartları geliştiren kuruluştur. Ancak ISO doğrudan işletmelere sertifika vermez. Belgelendirme işlemi, ilgili faaliyet alanında yetkin ve gerekli şartları sağlayan bağımsız belgelendirme kuruluşları tarafından gerçekleştirilir.
Bir işletme ISO 9001 standardına uygun bir kalite yönetim sistemi kurabilir. Fakat bu durum, kendiliğinden ISO 9001 sertifikasına sahip olduğu anlamına gelmez. Sertifika için bağımsız denetim ve olumlu belgelendirme kararı gerekir.
Bu ayrım özellikle belge araştırması yapan işletmeler açısından önemlidir. Çünkü ISO standardına uygunluk ile akredite belgelendirme aynı kavramlar değildir.
ISO Belgesi Almak Neden Önemlidir?
Bir işletme neden ISO belgesi almak ister? Bunun cevabı yalnızca prestij değildir. Doğru uygulanan bir yönetim sistemi, işletmenin günlük faaliyetlerini daha kontrollü ve ölçülebilir hâle getirir.
Örneğin üretim yapan bir firmayı düşünelim. Aynı ürünün farklı çalışanlar tarafından farklı yöntemlerle üretilmesi kalite sorunlarına neden olabilir. İş süreçleri tanımlandığında, görevler netleştirildiğinde ve kalite kontrolleri sistematik hâle getirildiğinde bu tür sorunların önüne geçmek kolaylaşır.
ISO standartlarının işletmelere sağlayabileceği başlıca faydalar şunlardır:
- Kurumsal süreçlerin standartlaşması: İşlerin kişilere bağlı kalmadan belirlenmiş yöntemlerle yürütülmesini sağlar.
- Müşteri memnuniyetinin geliştirilmesi: Müşteri beklentilerinin izlenmesini ve şikâyetlerin sistematik olarak değerlendirilmesini destekler.
- Risklerin yönetilmesi: İşletmenin karşılaşabileceği risklerin önceden belirlenmesine yardımcı olur.
- Operasyonel verimlilik: Tekrarlanan hataların, gereksiz işlemlerin ve kaynak kayıplarının azaltılmasını destekler.
- Kurumsal güvenilirlik: Müşterilere, tedarikçilere ve iş ortaklarına yönetim sisteminin bağımsız olarak değerlendirildiğini gösterir.
- İhale ve tedarikçi şartları: Belirli ihalelerde veya müşteri sözleşmelerinde aranan belgelendirme şartlarının karşılanmasına yardımcı olur.
- Sürekli iyileştirme: İşletmenin performansını düzenli olarak değerlendirmesini sağlar.
Ancak önemli bir noktayı unutmamak gerekir: ISO belgesi tek başına hatasız üretim, sıfır iş kazası veya mutlak bilgi güvenliği garantisi vermez. Belgenin değeri, arkasındaki yönetim sisteminin gerçekten uygulanmasına bağlıdır.
Hangi İşletmeler ISO Belgesi Alabilir?
ISO yönetim sistemi standartlarının önemli bir özelliği, farklı büyüklükteki ve farklı sektörlerdeki kuruluşlara uygulanabilmesidir.
Yalnızca büyük fabrikalar veya uluslararası şirketler ISO belgesi alabilir diye bir kural yoktur. Küçük işletmeler, hizmet firmaları, üreticiler, teknoloji şirketleri, eğitim kurumları ve farklı sektörlerde faaliyet gösteren kuruluşlar da ilgili standartların şartlarını karşılayarak belgelendirilebilir.
Örneğin:
- Üretim işletmeleri kalite yönetimi için ISO 9001’i tercih edebilir.
- Çevresel etkilerini yönetmek isteyen fabrikalar ISO 14001’i değerlendirebilir.
- İş sağlığı ve güvenliği risklerini sistematik biçimde yönetmek isteyen kuruluşlar ISO 45001’i uygulayabilir.
- Yazılım ve teknoloji şirketleri bilgi güvenliği için ISO/IEC 27001’e ihtiyaç duyabilir.
- Gıda üreticileri ve gıda zincirinde faaliyet gösteren kuruluşlar ISO 22000’i değerlendirebilir.
- Enerji tüketimi yüksek işletmeler ISO 50001 ile enerji performanslarını yönetebilir.
Dolayısıyla ilk yapılması gereken, işletmenin büyüklüğüne göre rastgele bir sertifika seçmek değil, faaliyet alanına ve ihtiyaçlarına uygun standardı belirlemektir.
Hangi ISO Standardı Seçilmelidir?
ISO belgelendirme sürecinin en önemli başlangıç noktalarından biri doğru standardı seçmektir. Çünkü her standardın amacı ve değerlendirdiği yönetim sistemi farklıdır.
İşletmenizin ihtiyacını belirlemek için aşağıdaki karşılaştırmadan yararlanabilirsiniz.
| ISO standardı | Yönetim sistemi | Temel amacı |
|---|---|---|
| ISO 9001 | Kalite Yönetim Sistemi | Ürün ve hizmet kalitesinin yönetilmesi |
| ISO 14001 | Çevre Yönetim Sistemi | Çevresel etkilerin kontrol edilmesi |
| ISO 45001 | İş Sağlığı ve Güvenliği Yönetim Sistemi | İş sağlığı ve güvenliği risklerinin yönetilmesi |
| ISO/IEC 27001 | Bilgi Güvenliği Yönetim Sistemi | Bilgi güvenliği risklerinin yönetilmesi |
| ISO 22000 | Gıda Güvenliği Yönetim Sistemi | Gıda güvenliği tehlikelerinin kontrol edilmesi |
| ISO 50001 | Enerji Yönetim Sistemi | Enerji performansının iyileştirilmesi |
| ISO/IEC 27701 | Gizlilik Bilgi Yönetim Sistemi | Kişisel veriler ve gizlilik bilgilerinin yönetilmesi |
| ISO 22301 | İş Sürekliliği Yönetim Sistemi | Kesintilere karşı kurumsal dayanıklılığın geliştirilmesi |
| ISO 42001 | Yapay Zekâ Yönetim Sistemi | Yapay zekâ sistemlerinin sorumlu yönetilmesi |
| ISO/IEC 20000-1 | Bilgi Teknolojileri Hizmet Yönetimi | BT hizmetlerinin yönetilmesi ve iyileştirilmesi |
Bir işletmenin birden fazla standarda ihtiyaç duyması da mümkündür. Örneğin hem kalite süreçlerini hem de bilgi güvenliğini yönetmek isteyen bir teknoloji şirketi ISO 9001 ve ISO/IEC 27001 standartlarını birlikte uygulayabilir.
Bu tür uygulamalarda Entegre Yönetim Sistemi yaklaşımı kullanılabilir. Ortak yönetim süreçlerinin birlikte planlanması, dokümantasyon tekrarını ve denetim yükünü azaltabilir.
ISO standartlarının güncel baskıları da kontrol edilmelidir. Örneğin ISO 9001’in 2026 baskısı yayımlanmıştır. Bu nedenle yeni bir belgelendirme başvurusu yapılırken eski sürümlere göre hazırlık yapılmaması, geçerli baskının ve ilgili geçiş kurallarının doğrulanması gerekir.
ISO Belgelendirme Süreci Nasıl İşler?
Şimdi asıl konuya gelelim. ISO belgesi almak isteyen bir işletme hangi aşamalardan geçer?
Yönetim sistemi belgelendirmesinde genel süreç; başvuru, başvurunun değerlendirilmesi, denetim planlaması, ilk belgelendirme denetimi, belgelendirme kararı ve sonraki gözetim faaliyetlerinden oluşur.
Uygulamada işletmenin hazırlık faaliyetleri de bu sürecin önemli bir parçasıdır.
1. İhtiyacın belirlenmesi ve doğru standardın seçilmesi
İlk olarak işletmenin neden ISO belgesi almak istediği belirlenmelidir.
Belge bir müşteri talebi nedeniyle mi gerekiyor? Kamu ihalesine katılmak için mi isteniyor? İhracat faaliyetleri için mi gerekli? Yoksa işletme kendi yönetim sistemini geliştirmek mi istiyor?
Bu soruların cevapları standardın seçilmesini kolaylaştırır.
Örneğin bir üretim işletmesinin müşteri şartı ISO 9001 olabilir. Ancak aynı işletmenin çevresel etkilerini kontrol altına almak için ISO 14001‘e de ihtiyacı bulunabilir.
Bu aşamada belgelendirme kapsamı da düşünülmelidir. Hangi faaliyetlerin, şubelerin ve lokasyonların belgelendirmeye dahil edileceği netleştirilmelidir.
2. Belgelendirme kuruluşunun seçilmesi
Doğru standardı belirledikten sonra belgelendirme kuruluşu seçilmelidir.
Burada yalnızca fiyat karşılaştırması yapmak yeterli değildir. Çünkü alınan sertifikanın güvenilirliği, belgeyi düzenleyen kuruluşun yetkinliği ve ilgili standarda yönelik akreditasyon kapsamıyla doğrudan ilişkilidir.
Kuruluş seçerken şu konuları kontrol edin:
- Belgelendirme kuruluşunun tüzel kişiliği ve faaliyet bilgileri.
- İlgili ISO standardı için akreditasyonunun bulunup bulunmadığı.
- Akreditasyonun ilgili standardı ve faaliyet kapsamını içerip içermediği.
- Akreditasyonun güncel ve geçerli durumu.
- Denetçilerin sektör ve standart konusundaki yetkinliği.
- Denetim sürecinin ve ücretlerin şeffaflığı.
- Şikâyet ve itiraz mekanizmalarının bulunması.
- Belge doğrulama imkânı.
Önemli: Bir kuruluşun yalnızca TÜRKAK logosu kullanması, bütün standartlarda akredite olduğu anlamına gelmez. Akreditasyon kapsamı ayrıca incelenmelidir.
3. Başvuru ve teklif süreci
Belgelendirme kuruluşu belirlendikten sonra başvuru aşamasına geçilir.
İşletmeden genellikle bir belgelendirme başvuru formu doldurması istenir. Bu formda işletmenin faaliyetleri, çalışan sayısı, lokasyonları, süreçleri ve talep ettiği belgelendirme standardı hakkında bilgiler bulunur.
Bu bilgiler neden istenir?
Çünkü denetim süresi ve kapsamı her işletme için aynı değildir. Beş çalışanı olan bir danışmanlık firmasıyla yüzlerce çalışana ve farklı üretim sahalarına sahip bir fabrikanın denetimi aynı şekilde planlanamaz.
Başvuru değerlendirmesinde özellikle şu bilgiler dikkate alınır:
- İşletmenin unvanı ve faaliyet alanı.
- Çalışan sayısı ve çalışanların görev dağılımı.
- Merkez ve şube adresleri.
- Belgelendirme kapsamına alınacak faaliyetler.
- Uygulanacak yönetim sistemi standardı.
- Üretim veya hizmet süreçlerinin karmaşıklığı.
- Varsa dış kaynaklı süreçler ve özel sektörel şartlar.
Bilgiler değerlendirildikten sonra denetim koşullarını ve hizmet bedelini içeren teklif hazırlanır. Teklifin kabul edilmesiyle sözleşme ve denetim planlaması aşamasına geçilir.
4. Yönetim sisteminin kurulması ve uygulanması
ISO belgelendirme sürecinin en önemli bölümlerinden biri budur.
İşletme artık seçtiği standardın gerekliliklerini kendi faaliyetlerine uyarlamalıdır. Burada amaç, denetçiye göstermek için dosyalar hazırlamak değil, gerçekten işleyen bir yönetim sistemi oluşturmaktır.
Örneğin ISO 9001 kapsamında bir üretim firması aşağıdaki konuları yönetmelidir:
- Ürün ve hizmet şartlarının belirlenmesi.
- Müşteri beklentilerinin değerlendirilmesi.
- Üretim ve hizmet süreçlerinin kontrolü.
- Görev, yetki ve sorumlulukların belirlenmesi.
- Risklerin ve fırsatların değerlendirilmesi.
- Kalite hedeflerinin oluşturulması.
- Performansın izlenmesi ve ölçülmesi.
- Uygunsuzlukların ve müşteri şikâyetlerinin yönetilmesi.
- Sürekli iyileştirme faaliyetlerinin yürütülmesi.
Bu çalışmaların kapsamı seçilen standarda göre değişir. Örneğin ISO 14001 için çevresel boyutlar ve çevresel etkiler öne çıkarken ISO/IEC 27001 için bilgi varlıkları, tehditler, açıklıklar ve bilgi güvenliği riskleri önem kazanır.
Kurulan sistemin çalışanlar tarafından anlaşılması ve günlük faaliyetlerde uygulanması gerekir.
5. Dokümantasyonun hazırlanması
Yönetim sistemi dokümantasyonu, işletmenin süreçlerini nasıl yönettiğini açıklayan ve uygulamaların doğrulanmasını sağlayan bilgi ve kayıtları kapsar.
Dokümantasyonun amacı mümkün olduğunca fazla dosya oluşturmak değildir. Önemli olan, standardın gerekliliklerini karşılayan, işletmenin yapısına uygun ve gerçekten kullanılan bir dokümantasyon sistemidir.
Standardın ve işletmenin ihtiyaçlarına göre şu dokümanlar hazırlanabilir:
- Yönetim sistemi politikası.
- Organizasyon şeması.
- Görev ve sorumluluk tanımları.
- Süreç tanımları ve süreç akışları.
- Risk ve fırsat değerlendirme kayıtları.
- Hedef ve performans takip kayıtları.
- İç tetkik planı ve raporları.
- Yönetimin gözden geçirmesi kayıtları.
- Eğitim ve yetkinlik kayıtları.
- Düzeltici faaliyet kayıtları.
- İlgili operasyonel kontrol kayıtları.
Her ISO standardı için aynı doküman listesi kullanılamaz. Ayrıca ISO 9001 gibi standartlarda geçmişte yaygın olarak kullanılan bazı doküman adları her zaman zorunlu değildir. Önemli olan standardın istediği dokümante edilmiş bilgilerin sağlanmasıdır.
6. İç tetkik ve yönetimin gözden geçirmesi
İşletme yönetim sistemini kurduktan sonra dış denetim öncesinde kendi sistemini değerlendirmelidir.
Bu çalışma iç tetkik olarak adlandırılır.
İç tetkikte işletmenin belirlenen süreçlerinin standarda ve kendi yönetim sistemi kurallarına uygun çalışıp çalışmadığı incelenir. Eksiklikler belirlenir ve gerekli iyileştirme faaliyetleri planlanır.
Örneğin bir işletme çalışan eğitimlerinin kayıt altında tutulduğunu söylüyor olabilir. Ancak iç tetkik sırasında bazı çalışanların görevleri için gerekli eğitimleri almadığı tespit edilebilir. Bu durumda eksiklik giderilmeli ve gerekli kayıtlar oluşturulmalıdır.
Bir diğer önemli faaliyet Yönetimin Gözden Geçirmesi (YGG) toplantısıdır.
Üst yönetim bu toplantıda yönetim sisteminin performansını, hedeflere ulaşma durumunu, müşteri geri bildirimlerini, denetim sonuçlarını, riskleri ve iyileştirme ihtiyaçlarını değerlendirir.
İç tetkik ve YGG, belgelendirme denetimine hazırlığın önemli parçalarıdır. Bunların yalnızca rapor hazırlamak için yapılması yeterli değildir; sonuçların gerçek yönetim kararlarına yansıması gerekir.
7. Aşama 1 belgelendirme denetimi
Hazırlık çalışmaları tamamlandığında ilk belgelendirme denetiminin birinci aşamasına geçilir.
Aşama 1 denetimi, işletmenin yönetim sistemi dokümantasyonunun ve denetime hazırlık seviyesinin değerlendirilmesini amaçlar.
Denetçi bu aşamada genel olarak şu konuları inceler:
- Yönetim sistemi dokümantasyonunun uygunluğu.
- Belgelendirme kapsamının ve lokasyonların doğruluğu.
- İşletmenin faaliyetleri ve süreçleri.
- Standardın temel gerekliliklerine yönelik hazırlık.
- İç tetkik ve yönetimin gözden geçirmesi faaliyetleri.
- Aşama 2 denetimi için gerekli hazırlık koşulları.
Bu denetimin sonunda işletmenin ikinci aşama denetimine hazır olup olmadığı değerlendirilir.
Eksiklikler tespit edilirse bunların giderilmesi için gerekli süre ve planlama yapılır. Aşama 1 denetiminin ardından doğrudan sertifika verilmesi beklenmemelidir.
8. Aşama 2 belgelendirme denetimi
İlk aşamada yapılan değerlendirme sonrasında ikinci aşama denetimi gerçekleştirilir.
Aşama 2 denetimi, yönetim sisteminin işletmede gerçekten uygulanıp uygulanmadığını ve standardın gerekliliklerini karşılayıp karşılamadığını değerlendirmeye odaklanır.
Denetçi yalnızca prosedürleri okumaz. İşletmenin gerçek faaliyetlerini inceler.
Örneğin bir üretim firmasında:
- Üretim süreçlerinin tanımlanan yöntemlerle yürütülüp yürütülmediği.
- Kalite kontrol faaliyetlerinin uygulanması.
- Ölçüm cihazlarının uygun şekilde yönetilmesi.
- Çalışanların görev ve sorumluluklarını bilmesi.
- Uygunsuz ürünlerin kontrol edilmesi.
- Müşteri şikâyetlerinin değerlendirilmesi.
- İç tetkik ve YGG faaliyetlerinin gerçekleştirilmesi.
gibi konular değerlendirilebilir.
Denetim sırasında görüşmeler, gözlemler, doküman incelemeleri ve kayıt kontrolleri yapılır. Elde edilen objektif kanıtlar denetim bulgularının temelini oluşturur.
Denetim sonunda sonuçlar raporlanır. Uygunsuzluklar bulunuyorsa işletmeye bildirilir ve gerekli faaliyetlerin yürütülmesi beklenir.
9. Uygunsuzlukların giderilmesi ve düzeltici faaliyetler
Denetimde uygunsuzluk tespit edilmesi, ISO belgesi alınamayacağı anlamına gelmez. Önemli olan uygunsuzluğun doğru şekilde değerlendirilmesi ve belgelendirme kuruluşunun kurallarına uygun biçimde giderilmesidir.
Uygunsuzluklar, denetim kriterlerine ve ilgili belgelendirme kurallarına göre değerlendirilir. Yönetim sistemi belgelendirmesinde majör ve minör uygunsuzluk sınıflandırmaları yaygın olarak kullanılır.
Majör uygunsuzluk, yönetim sisteminin amaçlanan sonuçlara ulaşma yeteneğini etkileyen veya standardın önemli bir şartının karşılanmadığını gösteren ciddi bir uygunsuzluktur.
Minör uygunsuzluk ise yönetim sisteminin genel etkinliğini ortadan kaldırmayan, ancak giderilmesi gereken daha sınırlı bir uygunsuzluktur.
Burada düzeltme ve düzeltici faaliyet arasındaki farkı da bilmek gerekir.
- Düzeltme: Tespit edilen mevcut problemin giderilmesidir.
- Kök neden analizi: Problemin neden meydana geldiğinin araştırılmasıdır.
- Düzeltici faaliyet: Problemin tekrar oluşmasını önlemek için nedenin ortadan kaldırılmasına yönelik çalışmadır.
Örneğin bir işletmede kalibrasyon süresi geçmiş bir ölçüm cihazı tespit edildiğini düşünelim.
Cihazın kalibrasyonunun yaptırılması mevcut uygunsuzluğun düzeltilmesidir. Ancak cihazın takip sisteminde neden gecikme yaşandığının araştırılması ve benzer durumların tekrarını önleyecek bir takip mekanizmasının kurulması düzeltici faaliyettir.
Belgelendirme kuruluşu, uygunsuzluğun niteliğine göre düzeltme ve düzeltici faaliyetleri değerlendirir. Gerekli durumlarda faaliyetlerin etkinliği ek kanıtlarla veya takip denetimiyle doğrulanır.
10. Belgelendirme kararı ve ISO sertifikasının düzenlenmesi
Denetim tamamlandıktan ve gerekli uygunsuzluk işlemleri değerlendirildikten sonra belgelendirme kararı aşamasına geçilir.
Burada önemli bir tarafsızlık ilkesi vardır: Belgelendirme kararı, denetimi gerçekleştiren kişilerin değerlendirmesinden bağımsız bir karar süreciyle verilmelidir.
Belgelendirme kuruluşunun yetkilendirilmiş karar personeli, denetim raporunu ve ilgili kanıtları inceler. Şartların karşılandığına karar verilirse sertifika düzenlenir.
ISO sertifikasında genel olarak şu bilgiler bulunur:
- Belgelendirilen işletmenin unvanı.
- Belgelendirme kuruluşunun adı.
- Uygulanan ISO standardı ve sürümü.
- Belgelendirme kapsamı.
- Belge numarası.
- Belgelendirme tarihi.
- Geçerlilik tarihleri.
- Varsa akreditasyon ve ilgili işaretler.
Belgenin üzerindeki bilgilerin doğru olması önemlidir. Özellikle faaliyet kapsamı, işletmenin gerçek faaliyetlerini doğru şekilde yansıtmalıdır.
ISO Belgesi Almak İçin Hangi Evraklar Gerekir?
ISO belgesi başvurusu sırasında istenen evraklar, işletmenin yapısına ve belgelendirme standardına göre değişebilir.
Bu nedenle bütün ISO standartları için geçerli tek bir zorunlu evrak listesi bulunduğunu söylemek doğru değildir.
Genel olarak başvuru ve değerlendirme aşamalarında şu bilgiler veya belgeler talep edilebilir:
- Belgelendirme başvuru formu.
- Şirketin ticari unvanı ve iletişim bilgileri.
- Vergi ve ticaret sicili bilgileri.
- Faaliyet alanını gösteren bilgiler.
- Çalışan sayısı.
- Merkez ve şube adresleri.
- Belgelendirme kapsamı.
- İlgili yönetim sistemi dokümantasyonu.
- Gerekli iç tetkik ve yönetimin gözden geçirmesi kayıtları.
- Standardın gerektirdiği uygulama ve performans kayıtları.
Örneğin ISO 9001 başvurusunda kalite yönetim sistemine ilişkin kayıtlar önem taşırken ISO/IEC 27001 kapsamında bilgi güvenliği risk değerlendirmeleri ve uygulanabilir kontrollerle ilgili dokümante edilmiş bilgiler öne çıkar.
Bir belgelendirme kuruluşundan başvuru öncesinde güncel evrak listesini istemek, gereksiz belge hazırlamanın önüne geçer.
ISO Belgelendirme Denetiminde Nelere Bakılır?
Denetimin amacı işletmenin yalnızca doküman hazırlayıp hazırlamadığını kontrol etmek değildir. Asıl amaç, yönetim sisteminin standardın şartlarına uygun şekilde uygulanıp uygulanmadığını değerlendirmektir.
Bu nedenle denetim sırasında farklı kanıt kaynakları kullanılır.
| Denetim alanı | İncelenen konular |
|---|---|
| Yönetim ve liderlik | Politika, hedefler, sorumluluklar ve yönetimin katılımı |
| Dokümantasyon | Dokümanların güncelliği, kayıtların kontrolü ve izlenebilirlik |
| Operasyonel süreçler | Faaliyetlerin planlanması ve kontrolü |
| Çalışanlar | Yetkinlik, eğitim ve farkındalık |
| Risk yönetimi | Risklerin değerlendirilmesi ve gerekli kontroller |
| Performans | Hedeflerin izlenmesi ve ölçüm sonuçları |
| İç tetkik | İç denetimlerin planlanması ve uygulanması |
| İyileştirme | Uygunsuzluklar, düzeltici faaliyetler ve iyileştirme sonuçları |
Denetim kapsamı, seçilen standarda göre farklılaşır. Örneğin ISO 14001 denetiminde çevresel boyutlar, çevresel etkiler ve uygulanabilir çevre yükümlülükleri değerlendirilirken ISO 45001 denetiminde tehlike belirleme, iş sağlığı ve güvenliği riskleri ve çalışan katılımı önem kazanır.
TÜRKAK Akreditasyonu ve IAF Tanınması Neden Önemlidir?
ISO belgesi araştırırken en sık karşılaşılan kavramlardan biri TÜRKAK akreditasyonudur.
Öncelikle akreditasyonun ne anlama geldiğini açıklayalım.
Akreditasyon, bir uygunluk değerlendirme kuruluşunun belirli faaliyetleri yetkin, tarafsız ve ilgili şartlara uygun şekilde gerçekleştirebildiğinin yetkili bir akreditasyon kurumu tarafından değerlendirilmesidir.
Türkiye’de yönetim sistemi belgelendirme kuruluşlarının akreditasyonu konusunda faaliyet gösteren ulusal kurum Türk Akreditasyon Kurumu (TÜRKAK)‘tır.
Yönetim sistemi belgelendirme kuruluşlarının akreditasyon değerlendirmelerinde ISO/IEC 17021-1 standardı temel referanslardan biridir. Ayrıca belgelendirilen standarda göre ISO 9001, ISO 14001, ISO/IEC 27001 gibi alanlara özgü ek şartlar uygulanabilir.
Peki IAF burada ne anlama geliyor?
International Accreditation Forum (IAF), akreditasyon ve uygunluk değerlendirmesi alanında uluslararası karşılıklı tanınma altyapısının geliştirilmesinde rol oynayan uluslararası bir kuruluştur. IAF MLA gibi çok taraflı tanıma düzenlemeleri, ilgili kapsamlar dahilinde akreditasyon sonuçlarına duyulan uluslararası güveni destekler.
Ancak bir belgenin üzerinde TÜRKAK veya IAF ile ilişkili bir işaret bulunması tek başına yeterli değildir. Belgelendirme kuruluşunun akreditasyonunun ilgili standardı ve faaliyet kapsamını içerip içermediği ayrıca doğrulanmalıdır.
Kontrol sırasında şu soruları sorun:
- Belgelendirme kuruluşunun geçerli bir akreditasyonu var mı?
- Akreditasyon hangi akreditasyon kurumu tarafından verilmiş?
- Akreditasyon kapsamında almak istediğim ISO standardı bulunuyor mu?
- Kuruluşun ilgili faaliyet kapsamı ve sektör yeterliliği uygun mu?
- Belgenin geçerliliği ve akreditasyon bilgileri doğrulanabiliyor mu?
Akredite kuruluşları incelemek için TÜRKAK’ın resmi internet sitesindeki akredite kuruluş arama hizmetinden yararlanabilirsiniz.
Resmî kaynak: TÜRKAK – Türk Akreditasyon Kurumu
ISO Belgelendirme Süreci Ne Kadar Sürer?
ISO belgesi almak isteyen işletmelerin en çok merak ettiği konulardan biri de süredir.
Ancak her işletme için geçerli sabit bir belgelendirme süresi bulunmaz. Süre, işletmenin mevcut yönetim sistemi altyapısına, faaliyet alanına, çalışan sayısına, lokasyonlarına, standardın kapsamına ve denetim bulgularına göre değişir.
Örneğin yönetim sistemi altyapısı zaten bulunan bir işletme, ilk defa sistem kuracak bir işletmeye göre daha kısa sürede belgelendirmeye hazır hâle gelebilir.
Süreyi etkileyen başlıca faktörler şunlardır:
- İşletmenin büyüklüğü.
- Çalışan sayısı ve vardiya düzeni.
- Faaliyet alanının risk ve karmaşıklık düzeyi.
- Şube ve üretim lokasyonu sayısı.
- Mevcut dokümantasyonun yeterliliği.
- Yönetim sisteminin ne kadar süredir uygulandığı.
- İç tetkik ve YGG hazırlıkları.
- Denetimde tespit edilen uygunsuzluklar.
- Uygunsuzlukların kapatılma süresi.
Burada bir ayrımı özellikle vurgulamak gerekir: Yönetim sisteminin kurulması için gereken hazırlık süresi ile belgelendirme denetiminin kaç gün süreceği aynı şey değildir.
Denetim süresi, ilgili belgelendirme kuralları ve denetim süresi hesaplama kriterleri dikkate alınarak belirlenir. İşletmenin çalışan sayısı tek başına yeterli bir hesaplama ölçütü değildir.
ISO Belgesi Maliyeti Nasıl Hesaplanır?
ISO belgelendirme ücretleri her işletme için aynı değildir. Çünkü belgelendirme maliyetini belirleyen unsurlar arasında denetim süresi, işletmenin yapısı, standardın kapsamı ve lokasyon sayısı bulunur.
Bir fiyat teklifi hazırlanırken genellikle şu unsurlar değerlendirilir:
- Talep edilen ISO standardı.
- Çalışan sayısı.
- Faaliyet alanı ve sektörün risk düzeyi.
- Denetim için gereken adam/gün süresi.
- Şube ve lokasyon sayısı.
- Denetim yöntemi ve seyahat giderleri.
- Birden fazla standardın birlikte belgelendirilmesi.
- Gözetim ve yeniden belgelendirme maliyetleri.
Ayrıca işletmenin dışarıdan danışmanlık, eğitim veya sistem kurulum desteği alması durumunda bu hizmetlerin bedeli de toplam bütçeyi etkileyebilir.
Belgelendirme ücreti ile danışmanlık ücreti aynı hizmet değildir. Belgelendirme kuruluşunun bağımsız ve tarafsız değerlendirme yapması gerekir. Aynı yönetim sisteminin kurulması konusunda danışmanlık vermek ile o sistemi belgelendirmek arasında tarafsızlık açısından önemli sınırlar bulunur.
Bu nedenle teklifleri karşılaştırırken yalnızca en düşük fiyatı değil, teklifin hangi denetim ve belgelendirme faaliyetlerini kapsadığını da inceleyin.
ISO Belgesi Kaç Yıl Geçerlidir?
Yönetim sistemi belgelendirmelerinde yaygın uygulama, ilk belgelendirme kararından itibaren üç yıllık bir belgelendirme çevrimidir.
Ancak bu süre boyunca işletmenin yönetim sisteminin şartları karşılamaya devam etmesi gerekir. Belge, üç yıl boyunca hiçbir kontrol yapılmadan geçerli kalan bir evrak olarak düşünülmemelidir.
Belgelendirme çevrimi genel olarak üç temel döneme ayrılır:
- İlk belgelendirme: İlk denetimler ve olumlu belgelendirme kararı sonrasında sertifika düzenlenir.
- Gözetim denetimleri: Belgelendirmenin devamı için belirlenen aralıklarla sistemin uygunluğu değerlendirilir.
- Yeniden belgelendirme: Mevcut sertifikanın sona ermesinden önce yeni bir değerlendirme yapılarak sonraki belgelendirme çevrimi başlatılır.
Belgenin askıya alınması, geri çekilmesi veya geçerliliğinin sona ermesi gibi durumlar ise ilgili belgelendirme kurallarına göre değerlendirilir.
Gözetim Denetimi ve Yeniden Belgelendirme Nedir?
ISO belgesinin alınmasından sonra da işletmenin yönetim sistemini uygulamaya devam etmesi gerekir.
Bu nedenle belgelendirme kuruluşu, sertifikanın devamlılığını değerlendirmek üzere gözetim denetimleri gerçekleştirir.
Gözetim denetimlerinde genellikle şu konular incelenir:
- Önceki denetimde tespit edilen uygunsuzluklar.
- İç tetkik faaliyetleri.
- Yönetimin gözden geçirmesi sonuçları.
- Yönetim sistemi performansı.
- Müşteri şikâyetleri.
- Önemli süreç değişiklikleri.
- Düzeltici faaliyetlerin etkinliği.
- Standardın ilgili şartlarına yönelik devam eden uygunluk.
Gözetim denetiminin amacı her seferinde ilk belgelendirme denetimini baştan yapmak değildir. Yönetim sisteminin belgelendirme şartlarını karşılamaya devam ettiğini doğrulamaktır.
Yeniden belgelendirme denetimi ise üç yıllık çevrimin sonunda gerçekleştirilir. Bu değerlendirmede yönetim sisteminin bütünsel performansı ve önceki çevrimdeki uygulamaları dikkate alınır.
Yeni çevrime geçişin kesintisiz olması için yeniden belgelendirme planlamasının sertifikanın sona erme tarihinden önce yapılması önemlidir.
ISO Belgelendirme Sürecinde Yapılan Hatalar
ISO belgesi almak isteyen işletmelerin yaptığı bazı hatalar, sürecin uzamasına veya belgelendirme denetiminde uygunsuzluklarla karşılaşılmasına neden olabilir.
Yalnızca sertifika almaya odaklanmak
En sık karşılaşılan hata, yönetim sistemini işletmenin gerçek ihtiyaçlarından bağımsız şekilde yalnızca belge almak amacıyla kurmaktır.
Bu yaklaşımda dokümanlar hazırlanır ancak çalışanlar uygulamaları bilmez. Denetim sırasında dokümanlarla gerçek faaliyetler arasındaki fark ortaya çıkar.
Yanlış ISO standardını seçmek
Her işletme için aynı ISO standardı uygun değildir. Öncelikle müşteri talepleri, sektörel gereklilikler ve işletmenin yönetim ihtiyaçları değerlendirilmelidir.
Akreditasyon kapsamını kontrol etmemek
Belgelendirme kuruluşunun akreditasyonunun ilgili standardı kapsayıp kapsamadığı incelenmelidir. Yalnızca kuruluşun akreditasyonlu olduğunu söylemesi yeterli değildir.
Hazır dokümanları işletmeye uyarlamadan kullanmak
Başka bir işletmeye ait prosedür ve formların doğrudan kopyalanması, gerçek faaliyetlerle uyumsuz bir sistem oluşturabilir.
İç tetkiki formalite olarak görmek
İç tetkik, dış denetimden önce dosya hazırlamak için yapılan bir işlem değildir. Sistemin eksikliklerini ortaya çıkarmak için kullanılmalıdır.
Uygunsuzlukların kök nedenini araştırmamak
Yalnızca görünen problemi düzeltmek, aynı sorunun tekrar ortaya çıkmasına neden olabilir. Bu nedenle düzeltici faaliyetlerde problemin gerçek nedeni araştırılmalıdır.
ISO Belgelendirme Sürecinde Dikkat Edilmesi Gereken Kontrol Listesi
Başvuru yapmadan önce aşağıdaki kontrol listesini kullanabilirsiniz. Bu liste, işletmenizin sürece ne kadar hazır olduğunu anlamanıza yardımcı olur.
- İhtiyaç duyulan ISO standardı belirlendi mi?
- Belgelendirme kapsamı netleştirildi mi?
- Merkez ve şube lokasyonları belirlendi mi?
- Çalışan sayısı ve faaliyet bilgileri hazır mı?
- Belgelendirme kuruluşunun akreditasyon kapsamı kontrol edildi mi?
- Teklif ve sözleşme şartları incelendi mi?
- Yönetim sistemi dokümantasyonu hazırlandı mı?
- Çalışanların görev ve sorumlulukları belirlendi mi?
- Gerekli risk değerlendirmeleri yapıldı mı?
- İç tetkik gerçekleştirildi mi?
- Yönetimin gözden geçirmesi yapıldı mı?
- Denetim için gerekli kayıtlar hazır mı?
- Uygunsuzlukların giderilmesi için sorumlular belirlendi mi?
Bu maddelerin tamamının karşılanması, belgelendirme sürecinin daha kontrollü ilerlemesine yardımcı olur. Ancak her maddenin uygulanabilirliği seçilen standarda ve işletmenin kapsamına göre değerlendirilmelidir.
ISO Belgelendirme Süreci Hakkında Sık Sorulan Sorular
ISO belgesi almak zorunlu mudur?
ISO belgesi bütün işletmeler için genel ve otomatik bir yasal zorunluluk değildir. Ancak belirli mevzuat hükümleri, kamu ihaleleri, müşteri sözleşmeleri veya sektörel şartlar kapsamında belirli bir standarda uygunluk ya da sertifika talep edilebilir. Bu nedenle işletmenin faaliyet alanı ve tabi olduğu yükümlülükler ayrıca incelenmelidir.
ISO belgesi almak için şirketin belirli bir yaşta olması gerekir mi?
Yönetim sistemi belgelendirmesinde bütün standartlar için geçerli, her işletmeye uygulanan genel bir şirket yaşı şartı bulunmaz. Ancak kuruluşun faaliyetlerinin, süreçlerinin ve denetim için gerekli uygulama kanıtlarının değerlendirilmesi gerekir. Belgelendirme kuruluşu ilgili standardın ve akreditasyon kurallarının şartlarını esas alır.
ISO belgesi almak için danışmanlık almak zorunlu mu?
Hayır. İşletme yönetim sistemini kendi kaynaklarıyla kurabilir ve uygulayabilir. Danışmanlık hizmeti almak zorunlu değildir. Ancak yeterli teknik bilgi veya deneyim bulunmuyorsa uzman desteği süreci kolaylaştırabilir. Danışmanlık ile bağımsız belgelendirme faaliyetlerinin tarafsızlık kurallarına uygun şekilde ayrılması gerekir.
ISO belgesi almak için çalışan sayısı önemli midir?
Evet. Çalışan sayısı, denetim süresinin belirlenmesinde dikkate alınan unsurlardan biridir. Ancak tek başına yeterli değildir. İşletmenin faaliyet alanı, lokasyonları, vardiyaları, süreç karmaşıklığı ve standardın gereklilikleri de değerlendirilir.
ISO belgelendirme denetimi uzaktan yapılabilir mi?
Bazı denetim faaliyetlerinde uzaktan denetim teknikleri kullanılabilir. Ancak bu yöntem her standart ve her denetim için otomatik olarak uygulanamaz. Denetimin amacı, riskleri, faaliyetlerin niteliği ve ilgili akreditasyon kuralları dikkate alınarak uygun yöntem belirlenir. Gerekli durumlarda yerinde denetim yapılır.
Denetimde uygunsuzluk çıkarsa ISO belgesi alınamaz mı?
Her uygunsuzluk belgelendirme başvurusunun otomatik olarak reddedileceği anlamına gelmez. Uygunsuzluğun türü, etkisi ve belgelendirme kuruluşunun ilgili prosedürleri dikkate alınır. İşletmenin gerekli düzeltme ve düzeltici faaliyetleri tamamlaması ve bunların uygun şekilde doğrulanması gerekir.
ISO belgesi almak için bütün dokümanlar hazır olmalı mı?
İlgili standardın gerektirdiği dokümante edilmiş bilgiler ve denetim için gerekli kayıtlar hazır olmalıdır. Ancak bütün işletmeler için aynı dosya listesi geçerli değildir. Dokümantasyon, işletmenin faaliyetlerine ve seçilen standarda uygun hazırlanmalıdır.
ISO belgesi uluslararası geçerliliğe sahip midir?
Bu durum belgelendirme kuruluşuna, akreditasyonuna, ilgili standarda ve akreditasyon kapsamına bağlıdır. Uluslararası karşılıklı tanıma düzenlemeleri kapsamında akredite edilen belgelendirme faaliyetleri uluslararası kabulü destekler. Ancak her sertifikanın dünyanın her ülkesinde ve her kurumunda otomatik olarak kabul edileceği söylenemez. Belgenin talep edildiği kurumun şartları ayrıca kontrol edilmelidir.
ISO belgesi alındıktan sonra denetim yapılır mı?
Evet. Yönetim sistemi belgelendirmesinde sertifikanın devamlılığını değerlendirmek amacıyla gözetim denetimleri yapılır. Genellikle yıllık denetim programı uygulanır. Üç yıllık belgelendirme çevriminin sonunda ise yeniden belgelendirme değerlendirmesi gerçekleştirilir.
Bir işletme aynı anda birden fazla ISO belgesi alabilir mi?
Evet. İşletme faaliyetlerine ve ihtiyaçlarına uygun birden fazla yönetim sistemi standardını birlikte uygulayabilir. Örneğin ISO 9001, ISO 14001 ve ISO 45001 standartları entegre bir yönetim sistemi kapsamında yürütülebilir. Ortak süreçler birlikte planlanabilir ve uygun koşullarda entegre denetim yapılabilir.
ISO belgesi nasıl sorgulanır?
Belgenin doğrulanması için sertifika numarası, kuruluş unvanı, standardı, kapsamı ve geçerlilik tarihleri kontrol edilmelidir. Belgeyi düzenleyen kuruluşun doğrulama sistemi kullanılabilir. Akreditasyon iddiası bulunuyorsa ilgili akreditasyon kurumunun kayıtları ve kapsam bilgileri de incelenmelidir.
ISO 9001 belgelendirme sürecinde hangi standart sürümü kullanılmalıdır?
ISO 9001’in güncel yayımlanmış baskısı ISO 9001:2026’dır. Eski sürüme göre belgelendirilmiş işletmeler için geçiş takvimi ve geçiş denetimi koşulları ayrıca değerlendirilmelidir. Yeni başvuru yapacak işletmeler, belgelendirme kuruluşundan güncel akreditasyon ve geçiş uygulamalarını teyit etmelidir.
Sonuç: ISO Belgelendirme Sürecinde Doğru Hazırlık ve Doğru Kuruluş Seçimi Önemlidir
ISO belgelendirme süreci, işletmenin yalnızca bir sertifikaya sahip olmasını değil, faaliyetlerini uluslararası standartlarda tanımlanan yönetim sistemi yaklaşımıyla yürütmesini amaçlar.
Başarılı bir süreç için öncelikle doğru standart belirlenmeli, belgelendirme kapsamı netleştirilmeli ve yetkin bir belgelendirme kuruluşu seçilmelidir. Ardından yönetim sistemi kurulmalı, dokümantasyon hazırlanmalı, iç tetkik gerçekleştirilmeli ve belgelendirme denetimleri tamamlanmalıdır.
Ancak en önemli nokta şudur: ISO belgesi almak bir son değil, yönetim sistemini sürekli geliştirmeye yönelik bir başlangıçtır.
İşletmenizin hangi standarda ihtiyaç duyduğunu belirlemek ve belgelendirme sürecini doğru planlamak istiyorsanız DSR Belgelendirme ile iletişime geçerek faaliyet alanınıza, çalışan sayınıza ve lokasyonlarınıza uygun bir değerlendirme talep edebilirsiniz.
DSR Belgelendirme üzerinden ISO standartları, belgelendirme kapsamları ve başvuru koşulları hakkında bilgi alabilir, işletmeniz için uygun belgelendirme sürecini planlayabilirsiniz.
DSR Belgelendirme | ISO Belgelendirme Firmaları | Belgelendirme Dokümanları