TÜRKAK Akrediteli Bilgi Güvenliği Yönetim Sistemi: ISO 27001 Belgesi
ISO 27001 belgesi, bir kuruluşun bilgi güvenliği risklerini ISO/IEC 27001:2022 standardına göre sistemli şekilde yönettiğini, bağımsız bir belgelendirme kuruluşunun denetimiyle kanıtlayan sertifikadır.
DSR Belgelendirme, TÜRKAK akreditasyonlu (AB-0134-YS) bir belgelendirme kuruluşu olarak ISO 27001 denetimlerini yapar ve IAF MLA kapsamında uluslararası geçerli belge düzenler. Süreç, kuruluşun hazırlık durumuna göre ortalama 3–6 ay sürer; belge 3 yıl geçerlidir ve yıllık gözetim denetimleriyle sürdürülür.
DSR Belgelendirme ile TÜRKAK Akrediteli ISO 27001 Belgesi
- TÜRKAK akreditasyonlu (AB-0134-YS)
- IAF MLA kapsamında uluslararası geçerli
- Ortalama süreç: 3–6 ay (hazırlık durumuna göre değişir)
- Exemplar Global sertifikalı baş denetçiler
ISO 27001 Belgesi Ne İşe Yarar?
ISO 27001 belgesi kuruluşların bilgi güvenliği risklerini sistematik olarak yönetmesini ve güncellemesini sağlar. İnsanları, süreçleri ve teknolojiyi kapsar.
ISO 27001 Neden Önemli?
- Yasal uyumluluk (KVKK, GDPR vb.)
- Müşteri ve iş ortağı güveni
- Siber saldırılara karşı hazırlık (siber saldırılardan korunma yolları)
- İhale ve tedarik zinciri gereksinimleri
- Özellikle araç şarj istasyonları için ISO 27001 belgesi zorunluluğu gibi regülasyonlar
ISO 27001 ne demektir? Dünya çapında (uluslararası) tanınan ve orjinal İngilizce resmi adı; “ISO/IEC 27001: 2022 Information Security Management System” ve Türkçe anlamı “ISO 27001: 2022 Bilgi Güvenliği Yönetim Sistemi” (Türkçe kısaca: BGYS) standardı demektir.
Uluslararası literatürde bu sistem İngilizce kısaltmasıyla ISMS (Information Security Management System) olarak da anılır ve tüm ISO yönetim sistemi standartlarında olduğu gibi PUKÖ (Planla-Uygula-Kontrol Et-Önlem Al) döngüsü üzerine kurulur.

TÜRKAK Onaylı ISO 27001 Belgesi Nedir?
ISO 27001 uluslararası bir standarttır; ancak bu standarda göre düzenlenen bir ISO 27001 belgesinin gerçek değeri, belgeyi veren kuruluşun akreditasyon durumuna bağlıdır.
“ISO 27001 belgesi aldık” demek tek başına yeterli değildir — sorulması gereken asıl soru şudur: bu belgeyi düzenleyen kuruluş, bu standart için yetkili bir akreditasyon kurumu tarafından denetleniyor mu?
Türkiye’de bu görevi TÜRKAK (Türk Akreditasyon Kurumu) üstlenir. TÜRKAK, belgelendirme kuruluşlarının kendisini değil, o kuruluşların ISO 27001 denetimi yapma yetkinliğini, tarafsızlığını ve süreçlerini düzenli olarak denetleyip onaylayan resmi ulusal akreditasyon kurumudur.
Bir belgelendirme kuruluşu, TÜRKAK tarafından ISO 27001 kapsamında akredite edilmişse, verdiği TÜRKAK onaylı ISO 27001 belgesi, IAF (Uluslararası Akreditasyon Forumu) Çok Taraflı Tanıma Anlaşması (MLA) sayesinde dünya genelinde geçerli kabul edilir.
Yukarıdaki görsel, DSR Belgelendirme tarafından düzenlenen gerçek bir TÜRKAK akreditasyonlu ISO 27001 belgesi örneğidir. Akreditasyon belgelerimizi Yetki Belgelerimiz sayfasından da inceleyebilirsiniz.
Böyle bir belgede TÜRKAK akreditasyon logosu ve akreditasyon numarası mutlaka yer alır; bu iki detay, belgenin gerçekten yetkili bir denetimden geçtiğinin görsel kanıtıdır ve her ISO 27001 belgesinde aranmalıdır.
TÜRKAK onaylı ISO 27001 belgesi neden önemlidir?
- Yasal ve resmi geçerlilik: Kamu ihalelerinde, tedarikçi denetimlerinde ve resmi başvurularda genellikle yalnızca akredite kuruluşlarca verilen ISO 27001 belgeleri kabul edilir.
- Uluslararası tanınırlık: IAF MLA kapsamında olduğu için yurt dışı müşteri ve iş ortakları tarafından da geçerli kabul edilir.
- Gerçek bir denetimin garantisi: Akredite kuruluşlar TÜRKAK tarafından düzenli olarak denetlenir; bu da aldığınız denetimin yüzeysel değil, standardın gerektirdiği titizlikte yapıldığının güvencesidir.
- Sahte veya geçersiz belge riskinden korunma: TÜRKAK, yetkisiz yapılarca verilen geçersiz belgelere karşı kamuoyunu resmi olarak uyarmıştır. Bu konuyu TÜRKAK Onaylı ISO Belgesi yazımızda detaylı olarak ele aldık.
DSR Belgelendirme olarak ISO 27001 dahil düzenlediğimiz tüm belgeler, TÜRKAK’ın resmi akreditasyon sertifikası arama sisteminden anlık olarak sorgulanabilir. Bir ISO 27001 belgesi teklifi aldığınızda, imzalamadan önce bu sorgulamayı yapmanızı öneririz.
ISO 27001 Neleri Kapsar?
ISO 27001, sadece dijital verileri değil, bir kuruluş içindeki bilgi güvenliğinin kurulması, uygulanması, sürdürülmesi ve sürekli iyileştirilmesi için gerekli tüm en iyi uygulamaları özetler. Ancak öncesinde “Bilgi Güvenliği” ne demektir buna bakalım.
Bilgi Güvenliği Nedir?
Bilgi güvenliği, verinin yetkisiz kişilerce görülmesini (gizlilik), izinsiz değiştirilmesini (bütünlük) veya erişilemez hale getirilmesini (erişilebilirlik) engelleme sürecidir; yani bilgiyi her türlü hasar, ifşa ve kullanım suistimalinden korumayı amaçlar.
Bilgisayar güvenliği ve bilgi sigortası gibi kavramlarla sıkça karıştırılsa da, tüm bu alanlar aslında mahremiyeti sağlamak ve verinin her an doğru ve ulaşılabilir kalmasını garanti altına almak gibi ortak bir hedef doğrultusunda birleşir.
Bilgi güvenliği sistemleri, veriyi korumak için şu üç ana ilke üzerinde yükselir:
| İlke | Açıklama | Tehdit Örneği |
| Gizlilik | Bilginin sadece yetkili kişilerce erişilebilir olmasıdır. | Veri sızıntıları, şifre çalma. |
| Bütünlük | Bilginin yetkisiz kişilerce değiştirilmemesi ve doğruluğunun korunmasıdır. | Veri tabanı manipülasyonu, sahte işlem. |
| Erişilebilirlik | Bilginin ihtiyaç duyulduğunda yetkili kullanıcılar için hazır olmasıdır. | DoS/DDoS saldırıları, sistem çökmeleri. |
Veri sızıntısı risklerini azaltmak için pratik adımlar görmek isterseniz veri sızıntısı nasıl önlenir rehberimizi de inceleyebilirsiniz.
İlgili Terimler Arasındaki Farklar
- Bilgi Güvenliği (Information Security): Fiziksel veya dijital, her türlü formdaki bilginin korunmasını kapsayan en geniş şemsiye terimdir.
- Siber Güvenlik / Bilgisayar Güvenliği: Bilginin dijital ortamdaki (bilgisayar, ağ, sunucu) güvenliğine odaklanır.
- Bilgi Sigortası (Information Assurance): Bilginin sadece güvenliğini değil, aynı zamanda doğruluğunu, orijinalliğini ve inkar edilemezliğini de garanti altına alma sürecidir.
Temel Koruma Yöntemleri
- Şifreleme: Gizliliği sağlamak için veriyi okunamaz hale getirmek.
- Dijital İmzalar: Bütünlüğü ve kaynağın doğruluğunu teyit etmek.
- Yedekleme ve Felaket Kurtarma: Erişilebilirliği garanti altına almak.
- Çok Faktörlü Kimlik Doğrulama: Yetkisiz erişimleri engellemek.
- Sızma Testi ve Güvenlik Açığı Taraması: Sistemlerdeki zafiyetleri saldırganlardan önce tespit etmek.
Bu teknik yöntemlere ek olarak, bir siber saldırı veya sistem arızası durumunda operasyonların kesintisiz sürdürülebilmesi için iş sürekliliği yönetimi de ISO 27001’in Ek A kontrolleri arasında yer alan kritik bir bileşendir. İş sürekliliği için ilgili standart ISO 22301’dir.
Bilgi Güvenliği Yönetim Sisteminin 3 Önemli Ayağı
- İnsan Kaynakları: Çalışanların sorumluluklarının farkında olması ve güvenlik kültürüyle eğitilmesi.
- Süreçler: Risk yönetimi ve bilgi güvenliğini ele alan tutarlı, tekrarlanabilir prosedürlerin uygulanması.
- BT Sistemleri: Verileri korumak ve güvenlik açıklarını azaltmak için teknolojinin doğru ve yetkin kullanımı.
IEC Ne Demektir? “IEC” ön eki, standardın Uluslararası Standardizasyon Örgütü (ISO) ve Uluslararası Elektroteknik Komisyonu (IEC) tarafından ortaklaşa geliştirildiğini gösterir.
Bu sertifikayı almak, bir kuruluşun müşteri ve çalışan bilgileri, fikri mülkiyet, finansal bilgiler ve üçüncü taraf verileri gibi hassas şirket bilgilerini yönetmek için sistematik bir yaklaşım uyguladığını göstermektedir.
Bu standart, KOBİ’ler, büyük şirketler ve kar amacı gütmeyen kuruluşlar da dahil olmak üzere veri toplayan ve işleyen tüm kuruluşlar için uygundur.
Kısaca ISO Nedir?: “Uluslararası Standartlar Organizasyonu” anlamına gelir. ISO tüm organizasyona üye Dünya ülkelerinden oluşturulan komiteler ile düzenli olarak standartlar üretir, gerektiğinde günceller ve yayınlar.
ISO 27001 Zorunlu Maddeler (Standard Maddeleri 4–10 Zorunludur)
| Standard Madde | Konu |
|---|---|
| Madde 4 | Kuruluşun bağlamı |
| Madde 5 | Liderlik ve taahhüt |
| Madde 6 | Planlama (risk değerlendirme) |
| Madde 7 | Destek (kaynaklar, farkındalık) |
| Madde 8 | Operasyon (kontrollerin uygulanması) |
| Madde 9 | Performans değerlendirme (denetim) |
| Madde 10 | İyileştirme |

Hangi sektörde olursanız olun; müşterilerinizin size emanet ettiği verilerden, çalışanlarınızın bilgilerine, üretim sırlarınızdan hizmet detaylarınıza kadar her bir veri sizin en değerli varlığınızdır.
ISO 27001 belgesi aldığınızda, sadece bu verileri korumakla kalmaz; müşterilerinizin haklı güvenini kazanarak şirket itibarınızı sarsılmaz bir kale haline getirirsiniz.
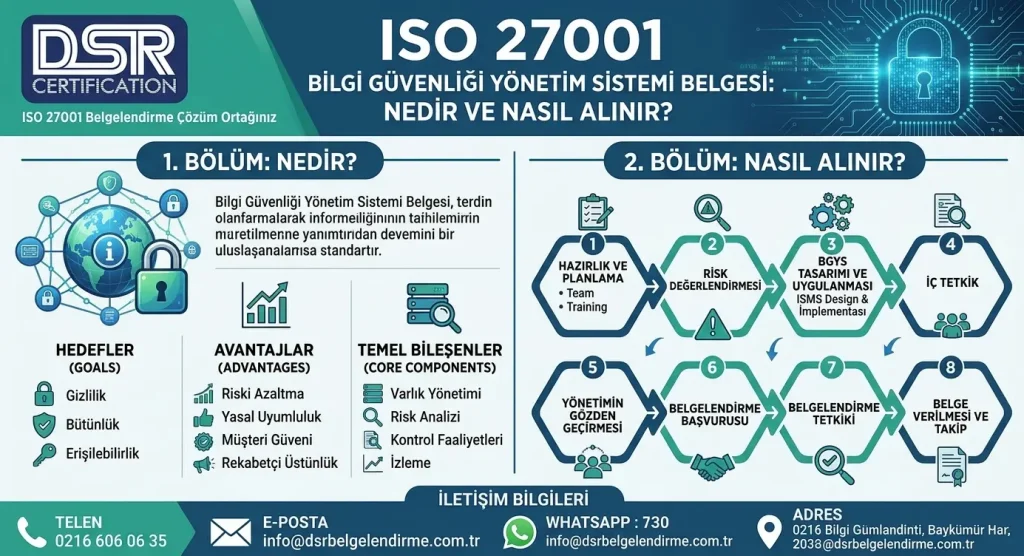
ISO 27001 Sertifikası Nasıl Alınır? Adım Adım Yol Haritası
ISO 27001 Sertifikasyon (belgelendirme) süreci, kuruluşunuzun bilgi güvenliği olgunluğunu test eden yapılandırılmış bir yolculuktur. DSR Belgelendirme olarak uzman ekibimizle bu süreci şu adımlarda yönetiyoruz:

ISO 27001 Sertifikasyon (Belgelendirme) Süreci
- Boşluk analizi (Gap Analysis) — mevcut durum tespiti
- BGYS kurulumu — politika, prosedür, kontroller
- İç denetim + Yönetimin Gözden Geçirmesi
- Aşama 1 denetimi — belge incelemesi
- Aşama 2 denetimi — sahada uygulama kontrolü
- Sertifika — 3 yıl geçerli, yıllık gözetim denetimleriyle
ADIM 1: Birinci Aşama Değerlendirme Denetimi (GAP: Boşluk Analizi)
Bu aşamada mevcut dokümantasyon yapınız ve Bilgi Güvenliği Yönetim Sisteminizin (BGYS) temel bileşenleri incelenir. Amaç, standart gereksinimleri ile mevcut durumunuz arasındaki boşlukları (GAP Analysis) belirlemektir.
Bu rapor, sertifikasyonu elde etmek için atmanız gereken somut adımları ortaya koyar.
Boşluk Analizi Ne Demek?: “ISO 27001 denetimlerini başarıyla geçebilmeniz için olması gereken minimum ISO 27001 zorunlu dokümanları ile; sizin sahip olduğunuz dokümanlar arasındaki eksiklerdir” anlamına gelir.
Standart gereğince sahip olmanız gereken örneğin 117 doküman gerekiyor. Ancak sizde sadece 97 doküman hazırsa bu durumda 20 doküman eksik demektir. Bunları tamamlamanız gerekir. Detaylı liste için ISO 27001 doküman listesi sayfamızı ve ücretsiz ISO dokümantasyon örnekleri sayfamızı inceleyebilirsiniz.
Belgelendirme denetçisi BGYS kapsamınızı, risk değerlendirmenizi, Uygulanabilirlik Bildirgenizi (SoA) ve zorunlu dokümanlarınızı inceler. Amaç, sistemin Aşama 2 saha denetimine hazır olup olmadığını belirlemektir. Tespit edilen eksikler raporla bildirilir ve Aşama 2’den önce tamamlanır.
Temel Kavramlar
- Risk tabanlı yaklaşım — tehditleri belirle, olasılık/etki değerlendir, kontrol uygula
- Uygulanabilirlik Bildirimi (SoA) — hangi kontrollerin uygulandığını belgeler
- İç denetim — sistemin etkinliğini düzenli olarak ölçer
- Yönetimin gözden geçirmesi — üst yönetimin sistemi periyodik değerlendirmesi
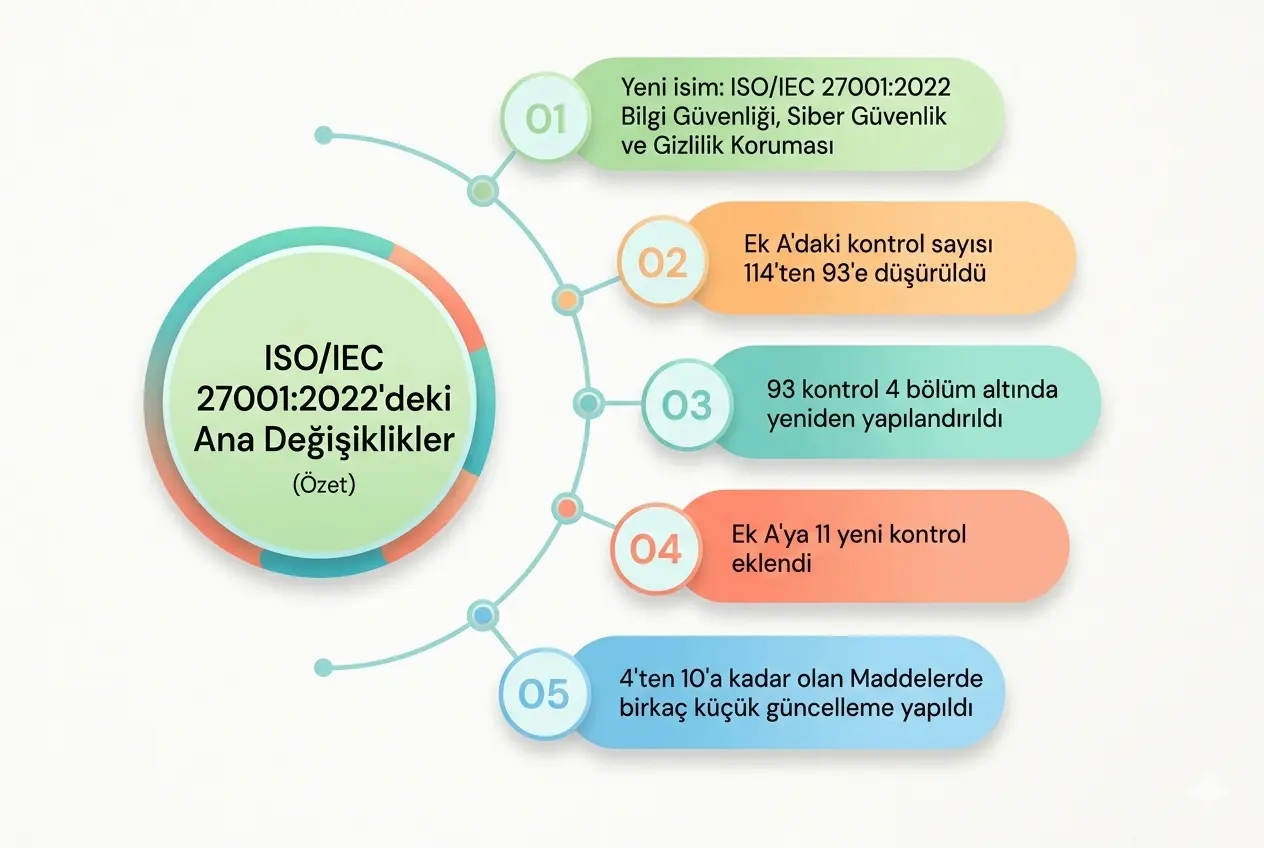
ISO 27001 Ek A – 93 Kontrol, 4 Tema (2022 revizyonu için)
- Organizasyonel – 37 kontrol
- İnsan – 8 kontrol
- Fiziksel – 14 kontrol
- Teknolojik – 34 kontrol
Detaylı kontrol açıklamaları için ISO 27001 Ek A kontrolleri sayfamızı ziyaret edebilirsiniz.
ADIM 2: İkinci Aşama Değerlendirme Denetimi (Detaylı Denetim)
Sisteminiz hazır olduğunda denetçimiz süreçlerinizin, politikalarınızın ve kontrollerinizin sahada nasıl uygulandığını kapsamlı bir şekilde inceler. Bu aşamada, ürün ve hizmet sunumunuza dair gerçek uygulama örnekleri kontrol edilerek standardın gerekliliklerinin karşılanıp karşılanmadığına bakılır.
Özetle 2. aşama belgelendirme denetiminin amacı, hazırladığınız BGYS dokümanlarını uyguluyor musunuz? sorusunu araştırmaktır.
ADIM 3: Denetçi Tavsiyesi ve Onay
Denetimin sonuçları ve tavsiyeler size aynı gün içinde bildirilir. Denetçi raporu uyumluluk departmanımız tarafından onaylandıktan sonra, standartlara uygunluğun tescili olarak sertifikanız düzenlenir.
ADIM 4: Başarı ve Sürekli İyileştirme
Sertifika verildikten sonra süreç sona ermez. ISO sertifikasyonunun itibarı, sürekli gelişim ilkesine dayanır. Sertifikanızın güncel kalması için yıllık gözetim denetimleri ve periyodik değerlendirmelerle yanınızda olmaya devam ederiz.
ISO 27001 Sertifikasyon Maliyeti Nasıl Belirlenir?
ISO 27001 belgelendirme fiyatları, kuruluşun yapısına özel olarak hesaplanır. Fiyatlandırmayı etkileyen temel unsurlar şunlardır:
- Kuruluşun Büyüklüğü: Toplam çalışan sayısı denetim süresini doğrudan etkiler.
- Sektörel Riskler: Faaliyet gösterilen sektörün karmaşıklığı ve veri hassasiyeti.
- Lokasyon Sayısı: Denetimin kaç farklı fiziksel veya bulut lokasyonunda gerçekleştirileceği.
Şeffaf fiyatlandırma politikalarımız sizlere gizli ve sürpriz maliyetler yaşatmıyor. Net fiyat öğrenmek için Ücretsiz Fiyat Teklif Formunu doldurmanız yeterlidir.
ISO 27001 Sertifikasyonuna Hazırlık İçin 6 Altın Önemli İpucu
- Paydaş Onayı ve Liderlik: En üst düzey yönetimin hem kaynak tahsisi hem de güvenlik kültürünü yayma konusunda tam desteğini alın.
- Standardı Anlamak: Gerekliliklerin iki ana bölüme ayrıldığını (4-10 arası maddeler ve Ek A kontrolleri) unutmayın.
- Bilgi Varlıklarını Belgelemek: Risk yönetimi planınızı, rollerinizi, sorumluluklarınızı ve güvenlik ölçütlerinizi içeren kapsamlı bir dokümantasyon yapısı oluşturun.
- Eğitim ve Uygulama: Personelin ISMS içindeki rollerini bilmesini sağlayın. Yeni prosedürler konusunda farkındalık eğitimleri düzenleyin.
- İç Denetim: Dış denetim öncesinde, sistemin standartlara ve kendi prosedürlerinize uyumunu bağımsız bir gözle kontrol edin.
- Düzeltici Önlemler: İç denetimde tespit edilen aksaklıkları gidererek sistemi denetime hazır hale getirin.
ISO 27001 Belgesi Nereden Alınır? Hangi Firmalar Verir?
ISO 27001 belgesini ISO’nun kendisi vermez — ISO yalnızca standardı yazar ve yayınlar. Belgeyi fiilen düzenleyen, bağımsız belgelendirme kuruluşlarıdır.
ISO 27001 belgesi veren bir firmayı seçerken bakmanız gereken kriterler:
- TÜRKAK akreditasyon kapsamı: Firmanın TÜRKAK akreditasyonu var mı, varsa bu akreditasyon özellikle ISO 27001 standardını ve sizin sektör kodunuzu (NACE) kapsıyor mu?
- Denetçi yetkinliği: Denetimi yapacak kişi, Exemplar Global gibi uluslararası bir kuruluş tarafından “Baş Denetçi” olarak sertifikalandırılmış mı?
- Danışmanlık/denetim ayrımı: Aynı standart için hem danışmanlık hem belgelendirme hizmeti veren bir kuruluştan belge almak tarafsızlık ilkesine aykırıdır.
- Uluslararası tanınırlık: Firmanın akreditasyonu IAF MLA kapsamında mı?
- Fiyat şeffaflığı: Teklif, denetçi gün sayısı ve gözetim denetimlerini açıkça ayırıyor mu?
DSR Belgelendirme olarak biz de tam bu kriterlerin karşılığıyız: TÜRKAK akreditasyonlu, ISO 27001 kapsamında bağımsız denetim yapan, Exemplar Global sertifikalı baş denetçilerle çalışan bir belgelendirme kuruluşuyuz. Firmanız için uygun olup olmadığımızı görmek üzere Fiyat Teklif Formu‘nu doldurabilirsiniz.
ISO 27001 Belgesi Kaç Günde / Ayda Alınır?
Süre, kuruluşun büyüklüğüne, mevcut bilgi güvenliği olgunluğuna ve dokümantasyon hazırlık seviyesine göre değişir.
Gerçekçi süre aralığı:
- Hazırlık + Gap analizi + sistem kurulumu: genellikle 2–4 ay
- İç denetim + Aşama 1 + Aşama 2 denetimleri: 1–2 ay
- Toplam ortalama süre: 3–6 ay
Çok iyi hazırlıklı ve küçük ölçekli kuruluşlarda süreç daha kısa tamamlanabilir. Büyük ve karmaşık yapılarda süre uzayabilir.
ISO 27001 Belgesinin Faydaları
ISO 27001’i sadece bir belge olarak değil, işletmenize özel kurulan bir sistem olarak düşünmek gerekir. Bu sistemin kurulumu ve ekibinize aktarılması ISO 27001 eğitimleri ile desteklenir.
ISO 27001 çerçevesini kullanmak, kuruluşunuza stratejik bir rekabet avantajı sağlar:
- Veri Güvenliğini Güçlendirir: Hassas verilerinizi siber tehditlerden ve ihlallerden korursunuz.
- İtibar ve Güven İnşa Eder: Müşteriler, ortaklar ve paydaşlarla olan güven bağınızı güçlendirirsiniz.
- Yasalara Uyum: Başta KVKK ve GDPR olmak üzere yasal gerekliliklere uyumu kolaylaştırır. Kişisel verilerin korunması konusunda ISO 27001’i tamamlayan standart için ISO 27701 sayfamıza bakabilirsiniz.
- Operasyonel Verimlilik: Güvenlik süreçlerini optimize ederek maliyetleri düşürür.
- Rekabet Avantajı: Kamu ihalelerinde ve küresel projelerde yeni iş fırsatları kazanmanızı sağlar. Yazılım firmaları için ayrıca Yazılım Yetki Belgesi ve Kamu Bilişim Yetki Belgesi süreçleri de kritik olabilir.
Sadece bir defa gayret sarf eder ve doğru yapılandırılmış bilgi güvenliği yönetim sistemi inşa ederseniz, ömür boyu rahat edeceğiniz bir bilgi güvenliği kalkanına sahip olursunuz.
Denetimler, dokümanlar ve onlarca evrakla uğraşmak gözünüzde büyüyorsa doğru yerdesiniz.
Çünkü süreci sizin için bir “Ekstra İş ve Evrak Yükü” olmaktan çıkarıp, sizlere değer katan “Kazançlı Yatırım Stratejisine” dönüştürüyoruz.
ISO 27001 Belgelendirme Süreçlerinizi Hangi avantajlarla dönüştürüyoruz?
-
- Süreç Karışıklığı Yaşamazsınız: Doğrudan akreditasyona sahip yetkili belgelendirme ve denetim kuruluşu olan DSR Uluslararası Belgelendirme ile çalışıyorsunuz. Arada aracı yoktur.
- Akıllı Dokümantasyon Desteği: Sitemizdeki ücretsiz doküman oluşturma aracı ile ISO 27001 dokümanlarınızın temel yapısını otomatik olarak hazırlayabilirsiniz.
- Hız ve Kesinlik: Hazırlık durumuna göre 3–6 ay gibi gerçekçi bir sürede belgelendirme sürecini tamamlıyoruz.
- Denetim Korkusunu Güvene Dönüştürüyoruz: Denetimlerimiz bir “sorgulama” değil, sisteminizin güvenliğini uluslararası standartlarda “tescil etme” sürecidir.
DSR Belgelendirme ile çalışmanın güven ve rahatlığını hissedeceksiniz. Dünya çapında geçerli akreditasyonlara sahip baş denetçi havuzumuzla tüm belgelendirme süreçlerini kolaylaştırıyoruz.
Hazırlık seviyenize göre 3 ile 6 ay gibi gerçekçi bir sürede belgelendirme süreçlerinizi tamamlamanıza yardımcı oluyoruz.
ISO 27001 Gereklilikleri Nelerdir? (ISO 27001 Maddeleri)
ISO/IEC 27001:2022 standardı 10 ana maddeden ve Ek A kontrol listesinden oluşur. İlk üç madde standardı tanıtır; 4–10. maddeler zorunludur ve belgelendirme denetiminde tek tek kanıt aranır. Ek A’daki 93 kontrol ise risk değerlendirmesinin sonucuna göre uygulanır.
Madde 1 – Kapsam
Standardın neyi düzenlediğini tanımlar: her tür ve büyüklükteki kuruluşta bir Bilgi Güvenliği Yönetim Sisteminin (BGYS) kurulması, uygulanması, sürdürülmesi ve sürekli iyileştirilmesi için gereklilikler. Bu madde kuruluştan bir uygulama beklemez.
Madde 2 – Atıf Yapılan Standartlar
Standardın uygulanmasında başvurulan diğer dokümanları belirtir. ISO 27001 için temel atıf, terim ve tanımları içeren ISO/IEC 27000 standardıdır.
Madde 3 – Terimler ve Tanımlar
“Risk”, “bilgi varlığı”, “gizlilik”, “bütünlük”, “erişilebilirlik” gibi kavramların standart içindeki anlamını sabitler. Denetimde aynı dili konuşmak için önemlidir.
Madde 4 – Kuruluşun Bağlamı
Kuruluşun iç ve dış konularını, ilgili tarafları (müşteriler, tedarikçiler, düzenleyici kurumlar) ve bu tarafların bilgi güvenliği beklentilerini belirlemesini ister. Bu analizin sonucunda BGYS kapsamı yazılı olarak tanımlanır: hangi lokasyonlar, süreçler, sistemler ve birimler sisteme dahil. 2022 revizyonuyla, ilgili taraf gereksinimlerinden hangilerinin BGYS ile karşılanacağının analizi (4.2 c) ve süreçlerin birbiriyle etkileşiminin planlanması (4.4) netleştirildi.
Madde 5 – Liderlik
Üst yönetimin BGYS’yi sahiplenmesini zorunlu kılar. Bilgi güvenliği politikasının yayımlanması, kaynak sağlanması, rol ve sorumlulukların atanması ve bunların kuruluş içinde duyurulması bu maddenin kapsamındadır. Denetimde üst yönetimle görüşme yapılması bu yüzden şarttır.
Madde 6 – Planlama
BGYS’nin kalbidir. Kuruluş, bir risk değerlendirme yöntemi belirler; bilgi varlıklarına yönelik tehditleri, olasılık ve etkilerini analiz eder ve her risk için işleme kararı verir (azalt, kabul et, transfer et, kaçın). Bu kararlar Uygulanabilirlik Bildirgesi (SoA) ile Ek A kontrollerine bağlanır. Ayrıca ölçülebilir bilgi güvenliği hedefleri belirlenir. 2022 revizyonunda eklenen 6.3 maddesi, BGYS’de yapılacak değişikliklerin plansız değil, kontrollü şekilde yapılmasını ister.
Madde 7 – Destek
Sistemin yaşaması için gereken kaynakları düzenler: yeterli ve yetkin personel, tüm çalışanların bilgi güvenliği farkındalığı, iç ve dış iletişim kuralları ile dokümante edilmiş bilginin (politika, prosedür, kayıt) oluşturulması, güncellenmesi ve kontrolü.
Madde 8 – Operasyon
Planlanan kontrollerin sahada fiilen uygulanmasıdır. Risk değerlendirmeleri planlı aralıklarla ve önemli değişikliklerde tekrarlanır, risk işleme planı hayata geçirilir. Dışarıdan alınan süreç ve hizmetler (bulut, yazılım, dış kaynak) de kontrol altında tutulur. Aşama 2 denetiminde en çok kanıt bu maddeden istenir.
Madde 9 – Performans Değerlendirme
Sistemin işe yarayıp yaramadığını ölçer: bilgi güvenliği performansının izlenmesi ve ölçülmesi, planlı iç denetimler ve üst yönetimin yönetimin gözden geçirmesi (YGG) toplantıları. 2022 revizyonuyla, YGG girdilerine ilgili tarafların ihtiyaç ve beklentilerindeki değişiklikler de eklendi (9.3.2 c).
Madde 10 – İyileştirme
Tespit edilen uygunsuzlukların kök nedenine inilerek düzeltici faaliyet açılmasını ve BGYS’nin sürekli iyileştirilmesini ister. 2022 revizyonunda bu maddenin alt başlıklarının sırası değişti (10.1 Sürekli iyileştirme, 10.2 Uygunsuzluk ve düzeltici faaliyet); şartların içeriği aynı kaldı.
Ek A – 93 Kontrol
Ek A, 2022 revizyonunda 114 kontrolden 93 kontrole indirildi ve 4 temaya ayrıldı: organizasyonel (37), insan (8), fiziksel (14) ve teknolojik (34). Kuruluş, risk değerlendirmesine göre hangi kontrolleri uyguladığını ve uygulamadıklarını neden dışarıda bıraktığını SoA’da gerekçelendirir.
Bilgi Güvenliği Yönetim Sisteminin (BGYS) 9 Temel Dayanağı
Bilgi güvenliği yönetiminin dayandığı 9 temel ilke, uluslararası alanda OECD’nin bilgi sistemleri ve ağlarının güvenliğine ilişkin rehber ilkelerinden gelir ve ISO 27001’in yaklaşımıyla birebir örtüşür:
- Farkındalık: Tüm çalışanlar ve paydaşlar, bilgi güvenliğinin neden gerekli olduğunu ve kendi davranışlarının riski nasıl etkilediğini bilmelidir.
- Sorumluluk: Herkes kendi rolü ölçüsünde bilgi güvenliğinden sorumludur; yetkiler ve sorumluluklar açıkça tanımlanır.
- Müdahale: Güvenlik olaylarına zamanında ve koordineli şekilde müdahale edilir; olaylar kayıt altına alınır ve gerektiğinde ilgili taraflarla paylaşılır.
- Etik: Bilgiye erişim ve bilginin kullanımı, başkalarının meşru haklarına saygı gösterilerek yapılır.
- Demokratik ilkelere uyum: Güvenlik önlemleri; ifade özgürlüğü, bilgi akışı ve kişisel verilerin korunması gibi temel haklarla uyumlu olmalıdır.
- Risk değerlendirmesi: Önlemler tahmine değil, varlıkların değerine, tehditlere ve açıklıklara dayalı sistemli bir risk analizine göre belirlenir.
- Güvenliğin tasarımı ve uygulanması: Güvenlik, sistemlere sonradan eklenen bir yama değil; yazılım, altyapı ve süreçlerin tasarımına baştan dahil edilen bir unsurdur.
- Güvenlik yönetimi: Bilgi güvenliği tek seferlik projelerle değil, politika, prosedür ve kontrollerden oluşan bütüncül bir yönetim sistemiyle sağlanır.
- Yeniden değerlendirme: Tehditler ve teknoloji değiştikçe riskler, kontroller ve politikalar düzenli olarak gözden geçirilir ve güncellenir.
ISO 27001’in PUKÖ (Planla–Uygula–Kontrol Et–Önlem Al) döngüsü, bu dokuz ilkenin kuruluş içinde denetlenebilir bir sisteme dönüştürülmüş halidir.
ISO 27001 Bilgi Güvenliği Yönetimi Eğitimleri
Öğrenim yolculuğunuzun her aşamasını desteklemek amacıyla çeşitli eğitim modülleri sunulmaktadır. Tüm seçenekler için ISO 27001 eğitimi sayfamızı ziyaret edebilirsiniz.
- Ücretsiz Tanıtım Kursu
- Farkındalık Eğitimi
- Baş Denetçi Eğitimi
- İç Denetçi Eğitimi
- Uygulama Eğitimi
Sıkça Sorulan Sorular
ISO 27001 belgesi zorunlu mu?
Genel olarak gönüllüdür, ancak bazı sektörlerde mevzuat veya sözleşme gereği zorunlu hale gelir. Elektronik haberleşme işletmecileri, enerji piyasasındaki bazı firmalar, e-fatura özel entegratörleri ve kamu ihalelerine katılan bilişim firmaları bunların başında gelir. Pek çok büyük şirket de tedarikçilerinden ISO 27001 belgesi talep etmektedir.
ISO 27001 belgesi kaç yıl geçerlidir?
Belge 3 yıl geçerlidir. Bu süre içinde her yıl bir gözetim denetimi yapılır; üçüncü yılın sonunda yeniden belgelendirme denetimiyle belge yenilenir. Gözetim denetimleri yapılmazsa belge askıya alınır.
ISO 27001 belgesi ne kadar sürede alınır?
Kuruluşun büyüklüğüne ve hazırlık durumuna göre ortalama 3–6 ay sürer. Sistem kurulumu ve iç denetim genellikle 2–4 ay, Aşama 1 ve Aşama 2 belgelendirme denetimleri ise 1–2 ay içinde tamamlanır.
ISO 27001 belgelendirme maliyeti neye göre belirlenir?
Fiyat sabit değildir; denetçi gün sayısına göre hesaplanır. Denetim süresini belirleyen başlıca etkenler çalışan sayısı, BGYS kapsamındaki lokasyon sayısı, sektörün risk düzeyi ve kullanılan bilgi sistemlerinin karmaşıklığıdır.
Elimde ISO 27001:2013 belgesi var, hâlâ geçerli mi?
Hayır. IAF’ın belirlediği geçiş süresi 31 Ekim 2025’te sona erdi; bu tarihten sonra ISO 27001:2013 belgeleri geçerliliğini yitirdi. Geçerli bir belge için sistemin ISO 27001:2022’ye göre güncellenip bu versiyona göre denetlenmesi gerekir.
ISO 27001 ile ISO 27002 arasındaki fark nedir?
ISO 27001, belgelendirmeye esas alınan şartlar standardıdır. ISO 27002 ise Ek A’daki kontrollerin nasıl uygulanacağını anlatan bir kılavuzdur. Kuruluşlar ISO 27002’ye göre belgelendirilemez; yalnızca ISO 27001’e göre belge alınır.
Bir ISO 27001 belgesinin geçerli olup olmadığını nasıl anlarım?
Belge üzerinde akreditasyon kurumunun logosu ve akreditasyon numarası bulunmalıdır. Belgeyi veren kuruluşun akreditasyonunu TÜRKAK’ın resmi sorgulama sisteminden, belgenin kendisini ise belgelendirme kuruluşunun belge sorgulama sayfasından kontrol edebilirsiniz. DSR Belgelendirme tarafından verilen belgeler Belge Sorgulama sayfasından doğrulanabilir.
Belgelendirme kuruluşu aynı firmaya danışmanlık da verebilir mi?
Hayır. Akredite belgelendirme kuruluşları tarafsızlık kuralı gereği, belgelendirdikleri yönetim sistemini kendileri kuramaz veya bu sistem için firmaya özel danışmanlık veremez. Bu nedenle sistem kurulumu kuruluşun kendi ekibi ya da bağımsız bir danışman tarafından yapılır; belgelendirme kuruluşu ise yalnızca bağımsız denetim ve belgelendirme gerçekleştirir.
Neden DSR Belgelendirme?
Uzmanlarımız sertifikasyon yolculuğunuzun her aşamasında yanınızda yer alır. TÜRKAK gibi saygın akreditasyonların gücüyle, uluslararası geçerliliği olan sertifikalar sunuyoruz.
Bugün dünya devleri artık sadece “iyi iş” değil, “güvenli iş” arıyorlar.
Bilgi güvenliği risklerinizi profesyonelce yönetmek ve küresel pazarda ISO 27001:2022 sertifikalı elit kuruluşlar arasındaki yerinizi almak için şimdi tam zamanı.
DSR Belgelendirme her aşamada net ve uzman desteğimizle bu prestijli yolculukta size rehberlik ediyoruz.